Che implicazioni ha la legge DPDP per i datori di lavoro che assumono in India?
La legge e i regolamenti DPDP introducono nuovi obblighi in materia di protezione dei dati per i datori di lavoro che assumono personale in India. Scopri di più sul consenso dei dipendenti, la conservazione dei dati dei candidati, le responsabilità EOR (Extended Obligation Responsibility), la segnalazione delle violazioni, le sanzioni e i passaggi chiave per prepararsi alla scadenza di conformità di maggio 2027.
Cosa hai bisogno di sapere
La legge sulla protezione dei dati personali digitali (DPDP Act) per i datori di lavoro si riduce a una data e un'esenzione. La legge sulla protezione dei dati personali digitali del 2023 e i relativi regolamenti si applicano a ogni dato digitale relativo a dipendenti e candidati trattato in India. Tuttavia, i vostri obblighi come datori di lavoro, e le sanzioni fino a 250 crore di rupie, entrano in vigore il 13 maggio 2027.
La sezione 7(i) della legge consente di elaborare i dati dei dipendenti per finalità lavorative senza il loro consenso. Pertanto, non è necessario un modulo di consenso per l'elaborazione delle buste paga, i versamenti previdenziali, le valutazioni delle prestazioni o le indagini su comportamenti scorretti.
Tale esenzione si ferma alla porta del rapporto di lavoro. I dati dei candidati che non entrano mai in azienda si trovano per lo più al di fuori della Sezione 7(i). La tua regola di cancellazione deve inoltre rispettare un limite minimo di un anno ai sensi della Regola 8(3).
E non vi troverete in un vuoto normativo prima del maggio 2027. La Sezione 43A dell'IT Act e le norme SPDI del 2011 disciplinano già i conti stipendio, le cartelle cliniche e la rilevazione biometrica delle presenze.
La legge DPDP è già in vigore per i datori di lavoro?
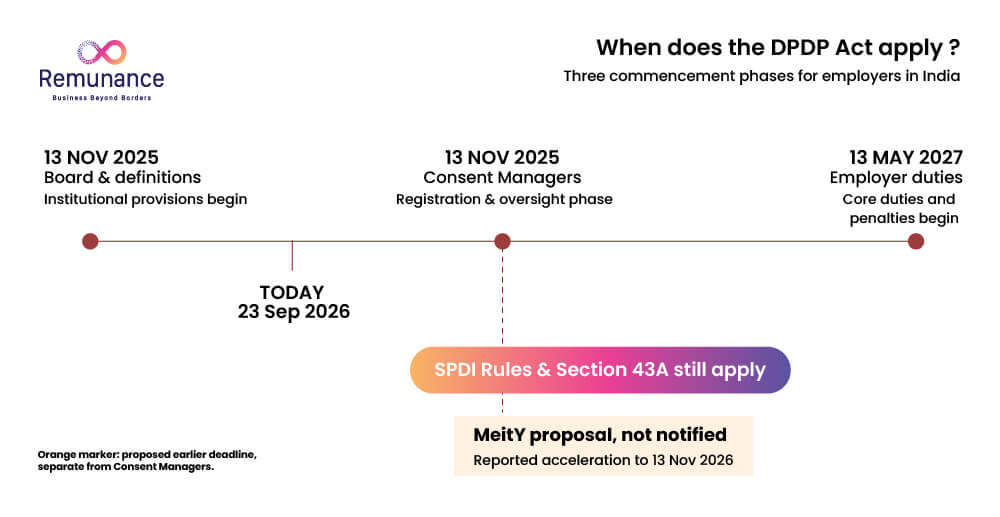
In parte. Le definizioni e le disposizioni del Consiglio sono in vigore dal 13 novembre 2025, ma i tuoi principali obblighi di datore di lavoro iniziano il 13 maggio 2027.
Il governo ha adottato un'entrata in vigore graduale per la legge e i regolamenti. I regolamenti sono stati notificati come GSR 846(E) e il comunicato del PIB sui regolamenti DPDP conferma la finestra temporale di 18 mesi per l'entrata in vigore graduale.
Quali sono le tre date di inizio del DPDP?
Ce ne sono tre. Solo l'ultima prevede mansioni quotidiane per il team delle risorse umane.
| Fase | Data | Cosa inizia | Cosa significa per il tuo team delle risorse umane in India |
| Fase 1 | Novembre 13 2025 | Definizioni, Comitato per la protezione dei dati, Regole 1, 2 e da 17 a 21 | Per ora non ci sono modifiche ai file dei dipendenti. |
| Fase 2 | Novembre 13 2026 | Disposizioni relative al Gestore del consenso, Regola 4 | Rilevante solo se i dipendenti gestiscono il consenso tramite un gestore del consenso registrato. |
| Fase 3 | 13 Maggio 2027 | Sezioni da 3 a 17, le disposizioni relative alle sanzioni, Sezione 44(2), Regole 3 e da 5 a 16 | Avviso, sicurezza, violazione, conservazione, diritti, trasferimenti e sanzioni si applicano tutti |
In alcune fonti troverete la data del 14 novembre 2025. Questa è la data in cui il PIB ha annunciato il regolamento, un giorno dopo la pubblicazione nella Gazzetta Ufficiale. La data di entrata in vigore è prevista intorno al 13 maggio 2027.
La scadenza del 13 maggio 2027 potrebbe essere anticipata?
Potrebbe accadere, quindi è bene tenerne conto nella pianificazione. Nel gennaio 2026, il MeitY ha proposto, durante una riunione con le parti interessate, di ridurre il periodo da 18 a 12 mesi, il che avrebbe anticipato la data al 13 novembre 2026, come illustrato in questa analisi della proposta del MeitY .
A settembre 2026, non era ancora apparsa nella Gazzetta Ufficiale alcuna notifica di modifica. I rapporti indicano inoltre che il periodo più breve si applica ai soggetti che gestiscono dati significativi, come le grandi piattaforme e le banche, piuttosto che ai datori di lavoro ordinari.
Pertanto, considerate il 13 maggio 2027 come data di riferimento legale per le vostre politiche, i contratti con i fornitori e i documenti del consiglio di amministrazione. Tuttavia, completate la mappatura dei dati dei dipendenti e il manuale di gestione delle violazioni entro il 13 novembre 2026. In questo modo, un eventuale emendamento tardivo non vi costerà nulla.
Il Comitato indiano per la protezione dei dati sta effettivamente funzionando?
Esiste a livello legislativo, ma ad agosto 2026 non aveva né un presidente né membri. Il Data Protection Board of India è stato istituito il 13 novembre 2025 e il MeitY ha richiesto candidature per le sue cariche a maggio 2026, come riportato da LiveLaw nell'agosto 2026.
Ciò ha meno importanza di quanto sembri. I tuoi doveri non aspettano la decisione del Consiglio. Ciò che resta sconosciuto è come il Consiglio stabilirà i livelli delle sanzioni, e nessuno può prevederlo prima dei primi casi.
Quali norme sulla protezione dei dati vincolano il tuo contratto di licenza in India prima di maggio 2027?
La legge IT del 2000 e le norme SPDI del 2011 lo prevedono. La sezione 44(2) della legge DPDP omette la sezione 43A della legge IT, ma la sezione 44(2) stessa entra in vigore solo il 13 maggio 2027.
Fino ad allora, la Sezione 43A e le Norme SPDI restano in vigore, come confermato dall'analisi di Legal500 del settembre 2026. La maggior parte delle guide per i datori di lavoro omette questo aspetto. Eppure è l'unico regime generale di protezione dei dati a cui si può essere vincolati oggi.
Quali dati sono considerati sensibili in un fascicolo del personale ai sensi delle norme SPDI?
La regola 3 delle norme SPDI elenca password, informazioni finanziarie, dati sanitari, cartelle cliniche, orientamento sessuale e informazioni biometriche. Un fascicolo standard di un dipendente in India riguarda quattro di questi elementi.
-
- Dettagli del conto stipendio I dati raccolti per il calcolo delle retribuzioni sono considerati informazioni finanziarie.
- Iscrizione all'assicurazione sanitaria e i certificati di congedo per malattia sono considerati dati sanitari e la nostra guida a assicurazione sanitaria per i dipendenti in India mostra quanto di esso confluisce nelle casse assicurative.
- Rilevamento presenze biometrico Le impronte digitali o i dati provenienti da uno scanner facciale sono considerati informazioni biometriche.
- Password di sistema iniziali Il tuo team IT fornisce ai nuovi assunti delle password.
Questo copre la maggior parte di un pacchetto di benvenuto standard.
Cosa ti impongono di fare ora le norme SPDI?
È necessario il consenso scritto prima di raccogliere dati sensibili, e la posta elettronica o qualsiasi altra modalità elettronica rientra in questa categoria. La regola 5 richiede inoltre di comunicare alla persona lo scopo del trattamento, i destinatari e chi detiene i dati.
Le stesse norme prevedono l'obbligo di pubblicare un'informativa sulla privacy, nominare un responsabile per la gestione dei reclami e adottare pratiche di sicurezza ragionevoli. Lo standard di riferimento è IS/ISO/IEC 27001. È inoltre necessario ottenere il consenso prima di condividere i dati con terze parti, a meno che la divulgazione non sia prevista da un contratto o da un obbligo di legge.
La Sezione 43A introduce un rimedio di cui la legge DPDP è sprovvista. Un dipendente può richiedere un risarcimento se la negligenza del datore di lavoro in materia di sicurezza causa un danno ingiusto. La legge DPDP non prevede tale possibilità e la Sezione 34 destina le relative sanzioni al Fondo consolidato dell'India. Pertanto, dopo maggio 2027, il rischio si sposta dalle richieste di risarcimento danni alle sanzioni del Consiglio di amministrazione.
Che fine faranno i vostri moduli di consenso SPDI il 13 maggio 2027?
Non costituiscono più la base corretta per l'elaborazione dei rapporti di lavoro. Da quella data, la Sezione 7(i) disciplina la retribuzione e i benefit senza consenso, quindi non includere la formulazione relativa al consenso SPDI nelle tue comunicazioni DPDP.
Il motivo è la revoca. Una persona può revocare il consenso al trattamento dei dati personali in qualsiasi momento e, di conseguenza, è necessario interrompere l'elaborazione. Se il pagamento degli stipendi si basa sul consenso, una singola revoca può causare problemi. Conservate i vecchi moduli come prova della conformità passata e riscrivete l'informativa sulla privacy dei dipendenti in relazione alla Sezione 7(i) entro maggio 2027.
Il tuo team HR in India è pronto per la conformità al DPDP?
Prima della scadenza di maggio 2027 del DPDP Act, rivedi la tua attuale conformità SPDI, i moduli di consenso per il trattamento dei dati dei dipendenti e le politiche sulla privacy. Richiedi supporto da esperti per preparare i tuoi processi HR.
La legge DPDP si applica a una società straniera che assume personale in India?
Sì, ovunque avvenga la lavorazione in India. La Sezione 3 comprende la lavorazione all'interno dell'India, nonché la lavorazione al di fuori dell'India connessa all'offerta di beni o servizi a persone in India.
Il sistema di elaborazione delle buste paga del vostro EOR a Pune, con i relativi caricamenti dei contributi previdenziali, i trasferimenti salariali e l'invio delle buste paga via e-mail, viene elaborato in India nel senso più letterale del termine. Lo stesso vale per il sistema HR della vostra filiale. Se vendete anche a clienti indiani, il ramo extraterritoriale raggiunge direttamente la vostra società madre.
La zona grigia riguarda una società madre straniera che impiega personale solo in India e non vende nulla ai clienti indiani. Assumere qualcuno non equivale ovviamente a offrirgli beni o servizi. Nessun tribunale o organismo si è pronunciato in merito, quindi non basate la vostra politica su questa lacuna.
Il tuo modello di assunzione influisce sulla tua esposizione al DPDP?
Sì. Cambia chi decide perché e come i dati vengono elaborati e, secondo la legge, è tale decisione – non la qualifica professionale indicata nel contratto – a rendere una persona responsabile della protezione dei dati. I tre modelli più comuni si dividono il carico di lavoro in questo modo.
| Modello di assunzione | Datore di lavoro legale | Responsabile dei dati per le buste paga e gli adempimenti previsti dalla legge. | Il tuo lavoro principale DPDP |
| filiale propria | La tua entità indiana | La tua entità indiana | Ogni compito, in casa |
| Datore di lavoro di riferimento (EOR) | L'EOR | L'EOR | Dati di lavoro sotto il tuo controllo, con supervisione dei fornitori. |
| Appaltatori indipendenti | Nona | Ciascuna parte per i propri archivi | Dati contrattuali, più rischio di errata classificazione |
Se stai ancora scegliendo un percorso, valuta i costi dei dati nel nostro EOR o confronto sussidiario. Un EOR ti permette anche di assumere in India senza un'entità e conserva i registri delle buste paga presso il datore di lavoro legale.
I contraenti necessitano di una base diversa. La Sezione 7(i) riguarda solo il rapporto di lavoro, quindi ci si basa sulla Sezione 7(a) per i dati che un contraente fornisce per l'esecuzione del contratto. Un contraente registrato può gestire contratti e pagamenti. Attenzione però alla classificazione errata dei dipendenti , perché un contraente classificato in modo errato compromette la validità della base dati insieme al contratto.
La legge si applica anche alla vostra filiale indiana del GCC quando tratta i dati dei dipendenti a livello globale?
Nella maggior parte dei casi no, a causa della Sezione 17(1)(d). Quando un'entità con sede in India elabora i dati di persone al di fuori dell'India in base a un contratto con una parte straniera, la maggior parte della Legge non si applica.
Due obblighi rimangono in vigore. La Sezione 8(1) rende il fiduciario responsabile e la Sezione 8(5) richiede ancora ragionevoli misure di sicurezza. Quindi un GCC in India che gestisce servizi condivisi di risorse umane per il personale statunitense necessita di una sicurezza solida, ma non di avvisi DPDP per tali dipendenti statunitensi.
I dipendenti indiani del vostro GCC rimangono pienamente coperti, sia che li assumiate tramite una filiale, sia che costruiate il GCC attraverso un modello EOR (Engineering-to-Responsibility ).
È necessario il consenso per il trattamento dei dati dei dipendenti ai sensi del DPDP Act?
Generalmente no. La sezione 7(i) considera il trattamento “ai fini dell’impiego” come un utilizzo legittimo, quindi le attività principali delle risorse umane non richiedono un modulo di consenso.
La clausola copre anche la tua protezione da perdite o responsabilità, come lo spionaggio industriale o la divulgazione di segreti commerciali. Si estende a qualsiasi servizio o beneficio che un dipendente ti richieda.
Che cosa copre la Sezione 7(i) nella pratica quotidiana?
Copre tutte le procedure necessarie per gestire un team in India, dal giorno in cui viene inviata la lettera di offerta di lavoro al giorno in cui viene effettuato il pagamento finale. Si pensi ad esempio a buste paga, iscrizioni al fondo previdenziale e all'assicurazione sanitaria, ferie, valutazioni delle prestazioni, promozioni, procedimenti disciplinari e controlli di accesso ai sistemi informatici.
Anche gli adempimenti previsti dalla legge trovano una seconda base giuridica. La Sezione 7(d) riguarda l'elaborazione necessaria per adempiere a un obbligo legale di divulgazione di informazioni allo Stato. I versamenti al fondo previdenziale (PF) all'EPFO , i contributi all'assicurazione sanitaria (ESI) e le dichiarazioni di ritenuta alla fonte (TDS) rientrano in questa descrizione. La nostra guida alla conformità in materia di buste paga in India elenca gli adempimenti in questione.
Quando è ancora necessario il consenso del dipendente?
È necessario quando lo scopo esce dal rapporto di lavoro. L'utilizzo della foto di un dipendente in una campagna pubblicitaria, la trasmissione dei suoi dati a un partner o il riutilizzo dei dati delle risorse umane per addestrare un modello di prodotto rientrano tutti al di fuori della Sezione 7(i).
Per questi, la Sezione 5 e la Regola 3 richiedono un avviso autonomo in un linguaggio chiaro. La Sezione 5(3) offre inoltre alla persona la possibilità di leggerlo in inglese o in qualsiasi lingua dell'Ottavo Allegato. La Sezione 6 richiede quindi un consenso libero, specifico, informato e inequivocabile, e facilmente revocabile.
L'esenzione dal rapporto di lavoro esclude anche gli altri tuoi obblighi?
No. La sezione 7(i) elimina la necessità del consenso e nient'altro. Le misure di sicurezza, la segnalazione delle violazioni, l'accuratezza, i limiti di conservazione e la gestione dei reclami rimangono comunque applicabili.
L'accuratezza merita la vostra attenzione. La sezione 8(3) richiede dati completi, accurati e coerenti ovunque vengano utilizzati per prendere una decisione sulla persona. I punteggi di valutazione che determinano una promozione o la cessazione del rapporto di lavoro rientrano a pieno titolo in tale obbligo.
Cosa succede se assumi stagisti o apprendisti di età inferiore ai 18 anni?
Trattateli come un caso speciale. L'articolo 9 richiede il consenso verificabile di un genitore prima di trattare i dati personali di un minore, e la legge considera minore chiunque abbia meno di 18 anni.
La Sezione 9 non prevede alcuna eccezione per i rapporti di lavoro. Le esenzioni previste dal Regolamento riguardano principalmente contesti come scuole, cliniche e asili nido. Pertanto, se gestite un programma di apprendistato per diciassettenni, chiedete al vostro legale di confermare la procedura di consenso dei genitori prima di avviare il programma.
In che modo la legge DPDP modifica i dati relativi al reclutamento e ai candidati?
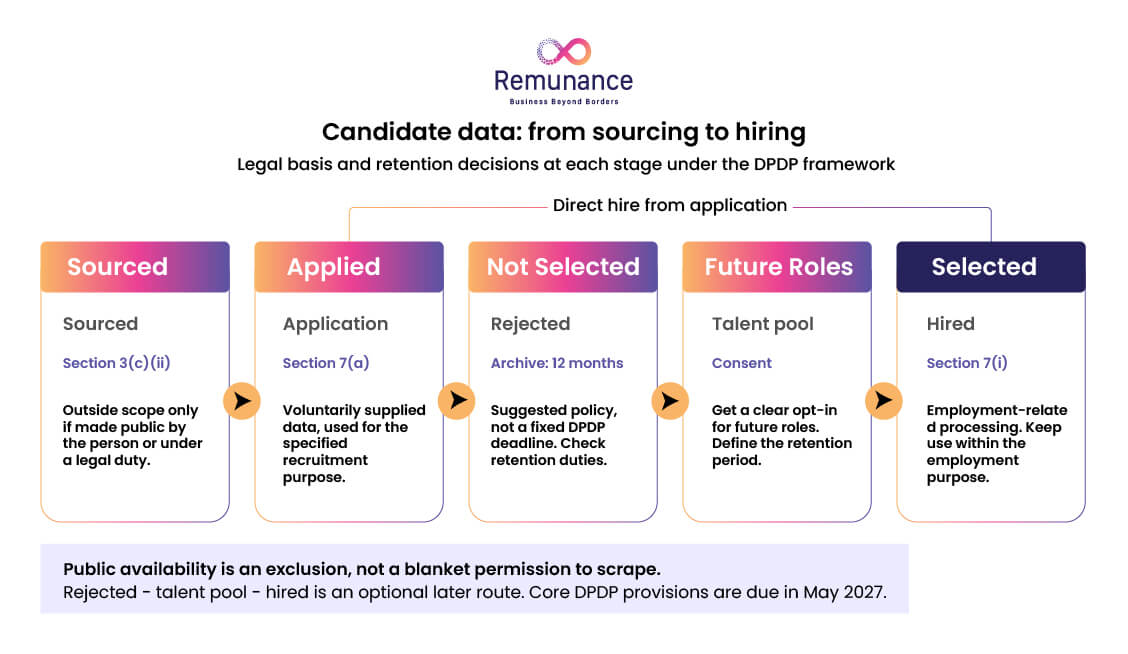
Cambia più dei semplici dati dei dipendenti, perché i candidati non sono ancora dipendenti. La base più chiara per una richiesta è la Sezione 7(a), che riguarda i dati che una persona fornisce volontariamente per uno scopo specifico.
Supponiamo che uno sviluppatore si candidi per una posizione di backend a Pune. Ti ha fornito il suo CV per quella posizione. Puoi utilizzarlo per la decisione di assunzione senza un modulo di consenso, a meno che non ti comunichi esplicitamente la sua contrarietà.
Alcuni consulenti interpretano la Sezione 7(i) in modo sufficientemente ampio da includere il reclutamento. Tale interpretazione non è stata verificata, quindi è consigliabile progettare tenendo conto della Sezione 7(a) e considerare la Sezione 7(i) come soluzione di ripiego.
Nel momento in cui si desidera utilizzare il CV per un'altra posizione, per un pool di talenti o per un modello di intelligenza artificiale, lo scopo cambia. Questo nuovo scopo richiede notifica e consenso.
È possibile reperire candidati tramite LinkedIn e i portali di ricerca lavoro?
In parte. La sezione 3(c)(ii) esclude i dati personali che la persona ha reso pubblicamente disponibili, quindi un profilo pubblicato apertamente da qualcuno è presumibilmente al di fuori della legge.
Tale esclusione è limitata. Leggetela attentamente. Un database di CV che acquistate da un portale di lavoro non contiene dati resi pubblici dal candidato. Il candidato li ha condivisi con il portale alle condizioni di quest'ultimo. Inoltre, una volta aggiunte le note del colloquio a un profilo acquisito da una fonte esterna, create nuovi dati che non rientrano nell'esclusione.
Quindi, al primo contatto, avvisa brevemente i candidati individuati, nello stesso messaggio in cui presenti la posizione. Poi, chiedi il loro consenso prima di mantenerli in organico oltre il ruolo per cui li hai contattati.
Per quanto tempo si possono conservare i dati di un candidato scartato?
Per almeno un anno, e non molto più a lungo senza un motivo. Dal 13 maggio 2027, la regola 8(3) richiede a ogni responsabile del trattamento dei dati di conservare i dati personali, i dati sul traffico e i registri di elaborazione per almeno un anno dall'elaborazione.
Tale limite si scontra con la cancellazione automatica dopo sei mesi raccomandata da molte guide al reclutamento. L'analisi di SS Rana delle norme definitive mostra che l'obbligo si estende anche ai dati in possesso dei responsabili del trattamento, come ad esempio un ATS ospitato.
Supponiamo che un candidato presenti la propria candidatura il 1° giugno 2027 e che la vostra candidatura venga respinta il 15 luglio 2027. Archiviate il fascicolo in un luogo non accessibile ai vostri recruiter almeno fino al 15 luglio 2028. Il Settimo Allegato limita tale periodo alle richieste statali e a scopi simili, quindi non utilizzate l'archivio per la vostra prossima richiesta di personale. Dopodiché, eliminate il fascicolo, a meno che il candidato non sia entrato a far parte del vostro pool di talenti con il proprio consenso. Dodici mesi, non sei.
Le segnalazioni, le verifiche dei precedenti e lo screening tramite intelligenza artificiale richiedono una gestione separata?
Sì. Ognuno ha bisogno di un trattamento diverso.
-
- Referenti: Il tuo dipendente ti ha fornito i dati di un amico, quindi quest'ultimo non ti ha mai dato nulla volontariamente. Invia una notifica alla persona segnalata al primo contatto.
- Controlli in background: Un'azienda di verifica che gestisce il proprio database e i propri metodi può agire autonomamente come responsabile della protezione dei dati. Il contratto dovrebbe specificare quale ruolo ricopre.
- Screening dell'IA: La legge DPDP non stabilisce alcun obbligo di spiegabilità per gli algoritmi. Ma l'obbligo di accuratezza della Sezione 8(3) si applica quando un punteggio determina una decisione di assunzione e la nostra opinione su Intelligenza artificiale generativa nelle risorse umane copre i rischi più ampi.
Se vi affidate a un'agenzia di reclutamento, concordate i ruoli prima di ricevere il primo CV. La nostra guida alla scelta di un partner per il reclutamento in India illustra gli aspetti commerciali di questa decisione.
Datore di lavoro di riferimento per la remunerazione
Rendi il tuo processo di reclutamento conforme al DPDP.
Proteggi i dati dei candidati in ogni fase del processo di selezione, dalla raccolta dei CV e dai controlli dei precedenti fino allo screening tramite intelligenza artificiale e alla fidelizzazione dei talenti. Ottieni supporto da esperti per creare un processo di assunzione conforme alle normative in India.
Parla con i nostri esperti
Chi è il responsabile dei dati quando si assume personale tramite un EOR (Engineer-Owned Responsibility)?
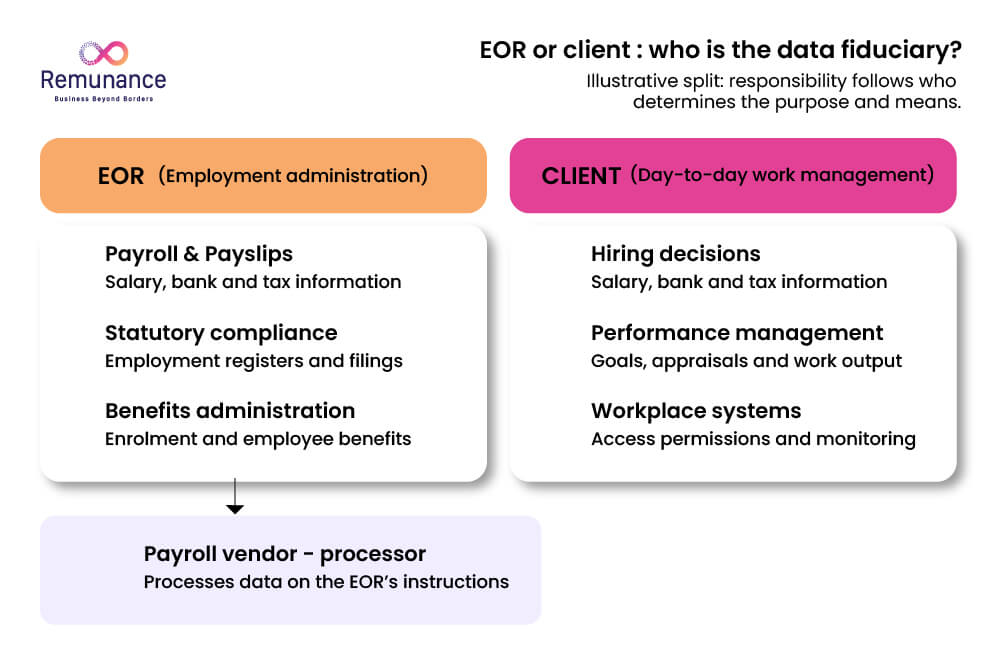
Entrambi lo siete, ma per dati diversi. Il responsabile del trattamento dei dati è chiunque decida le finalità e le modalità del trattamento, da solo o con altri. Quindi la risposta dipende dalla decisione, non dalla definizione contenuta nel contratto.
| Attività di elaborazione | Chi decide lo scopo e i mezzi? | Probabile ruolo DPDP |
| Adempimenti relativi a buste paga, ritenute alla fonte (TDS), previdenza sociale (PF) e assicurazione sanitaria ( | L'EOR, in qualità di datore di lavoro legale | EOR è responsabile dei dati |
| Contratti di lavoro e registri statutari | L'EOR | EOR è responsabile dei dati |
| Assegnazione del lavoro, obiettivi e revisioni del codice | Tu, il cliente | Tu sei il responsabile dei dati |
| Accesso ai tuoi laptop, alla posta elettronica e agli strumenti SaaS | Tu, il cliente | Tu sei il responsabile dei dati |
| Gestione autonoma della ricerca e dei colloqui di selezione. | Tu, il cliente | Tu sei il responsabile dei dati |
| Software per la gestione delle buste paga utilizzato dall'EOR | L'EOR fornisce istruzioni al fornitore | Il fornitore è un elaboratore di dati. |
La sezione 8(1) chiude quindi la via di fuga. Un fiduciario rimane responsabile del trattamento effettuato per suo conto “indipendentemente da qualsiasi accordo contrario”. Una clausola che nomina il tuo EOR come unico titolare del trattamento non trasferisce alcuna responsabilità per i dati che decidi di trattare.
Cosa dovrebbe prevedere il tuo contratto EOR in merito ai dati dei dipendenti?
Dovrebbe assegnare i ruoli in base all'attività e mettere per iscritto gli obblighi in caso di violazione e di mantenimento del posto di lavoro. Verifica sei termini quando scegli un datore di lavoro di riferimento.
-
- Un programma dei ruoli come la tabella sopra riportata, firmato da entrambe le parti.
- Vi invieremo una notifica di violazione entro un numero prestabilito di ore, ben entro il termine di 72 ore fissato dal Consiglio.
- Un elenco dei sub-responsabili del trattamento e dei paesi in cui archiviano i dati.
- Periodi di mantenimento legati ai codici del lavoro e alla regola 8(3).
- Il tuo diritto di audit o un recente rapporto di sicurezza di terze parti.
- Passaggi per la restituzione e la cancellazione dei dati se cambiare fornitore di EOR o muoversi da una filiale a un EOR.
Cosa dovrai fare una volta che gli obblighi del datore di lavoro entreranno in vigore il 13 maggio 2027?
Sei cose, e probabilmente ne conoscete già una versione approssimativa. Nessuna di queste è insolita. Provengono dalla Sezione 8 della Legge e dalle Regole da 6 a 9 e 14.
Quali misure di sicurezza richiede la Regola 6?
La regola 6 stabilisce un livello minimo, non un menu. Sono necessari crittografia, mascheramento, offuscamento o tokenizzazione, oltre a controlli di accesso sui sistemi che ospitano i dati.
È inoltre necessario disporre di sistemi di registrazione e monitoraggio in grado di rilevare e analizzare accessi non autorizzati, backup e una conservazione dei log per un anno. Ogni contratto di elaborazione dati deve includere una clausola di sicurezza. A ciò si aggiungono adeguate misure tecniche e organizzative.
Prima di rinnovare il contratto, verificate la procedura di registrazione degli accessi. Chiedete a ciascun fornitore di servizi HR, paghe e ATS per quanto tempo conserva i log di accesso e assicuratevi di ottenere una conferma scritta di un periodo di conservazione di un anno.
I team che lavorano da remoto ampliano la superficie di intervento. Le reti domestiche e i dispositivi personali sono soggetti alle stesse misure di sicurezza, quindi è fondamentale definire regole per i dispositivi nella strategia di lavoro da remoto . Se si monitorano i dispositivi dei dipendenti per motivi di sicurezza, è necessario associare il monitoraggio a uno scopo specifico e comunicare al team i dati registrati.
Entro quanto tempo bisogna segnalare una violazione dei dati dei dipendenti?
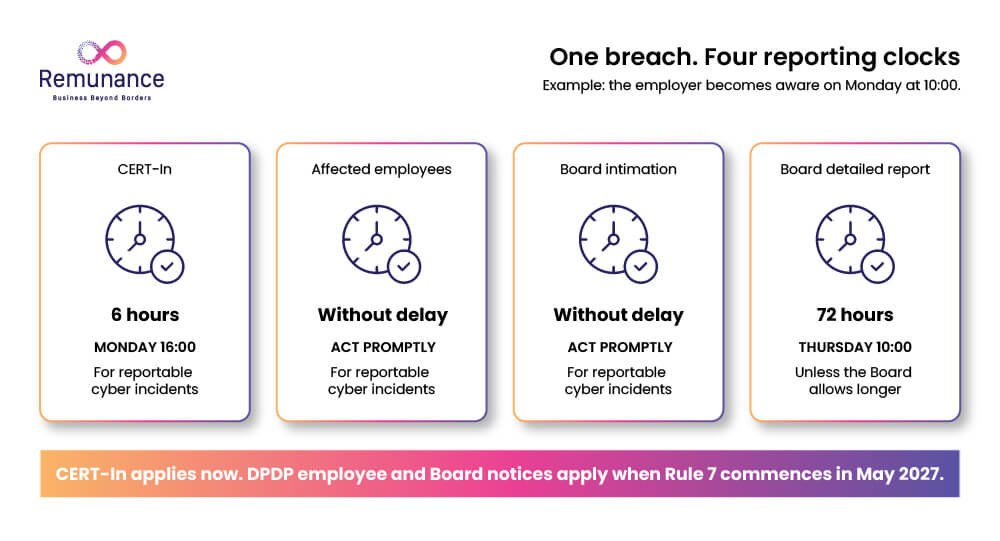
Senza indugio ai dipendenti interessati e al Consiglio, quindi in dettaglio al Consiglio entro 72 ore. La regola 7 prevede tre conteggi, e un quarto è già iniziato oggi. Pianificate per tutti e quattro.
Supponiamo che il tuo addetto all'elaborazione delle buste paga scopra alle 10:00 di lunedì di aver inviato via email un registro degli stipendi per 240 dipendenti in India a un indirizzo esterno. Dal momento in cui ne vieni a conoscenza:
-
- Orologio 1: Informate immediatamente tutti i 240 dipendenti, in un linguaggio semplice, illustrando le probabili conseguenze e le misure che possono adottare.
- Orologio 2: Informare immediatamente il Consiglio di amministrazione sulla natura, l'entità, la tempistica, il luogo e il probabile impatto della violazione.
- Orologio 3: Il rapporto dettagliato dovrà essere presentato al Consiglio entro le ore 10:00 di giovedì, a meno che il Consiglio non conceda una proroga tramite richiesta scritta.
- Orologio 4: Segnala l'incidente a CERT-In entro sei ore. Istruzioni CERT-In di aprile 2022 già richiesto per le violazioni e le fughe di dati.
Il tuo tempo di elaborazione DPDP inizia dalla tua consapevolezza. Un processore che rimane inattivo sulle notizie per due giorni brucia la tua finestra temporale, ed è per questo che la clausola di violazione nel tuo contratto EOR è importante.
Come si conciliano la regola del periodo minimo di un anno per il registro dei log e quella del periodo minimo di cinque anni?
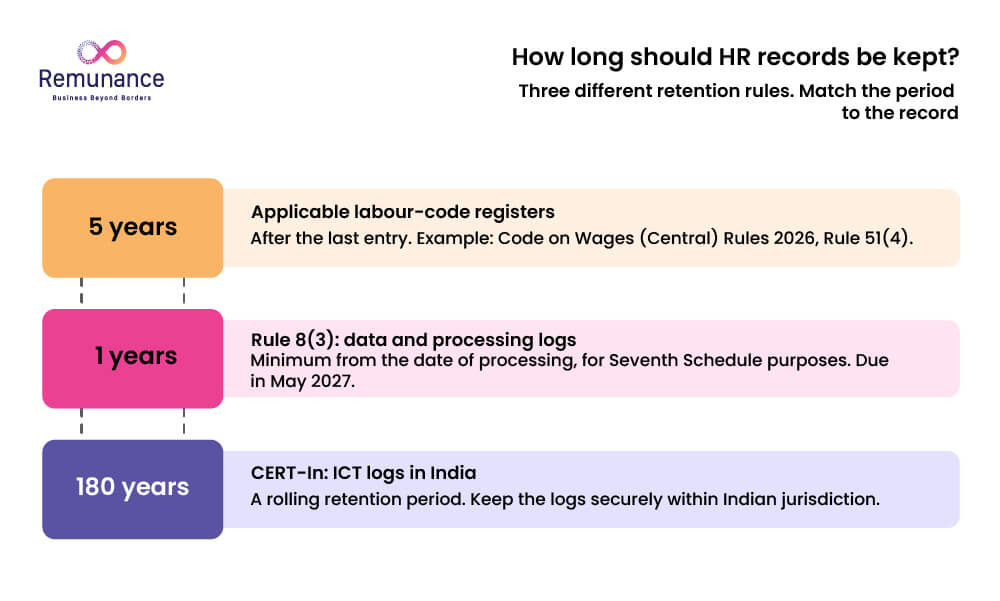
Si accumulano. La regola 8(3) stabilisce un minimo di un anno per i dati personali e i registri, e altre leggi possono richiedere periodi più lunghi. Per la maggior parte dei registri dei dipendenti, lo fanno i codici del lavoro.
| Record | Ritenzione minima | Fonte |
| Registro dei dipendenti, registri salariali, degli straordinari e delle detrazioni | 5 anni dopo l'ultima voce | Codice sui salari (centrale) Regole, 2026, Regola 51(4) |
| Registri della previdenza sociale | 5 anni di calendario dall'ultima voce | Codice delle norme sulla sicurezza sociale (centrale), 2026 |
| Dati personali, dati sul traffico e registri di elaborazione | Almeno 1 anno dalla data di elaborazione, a partire dal 13 maggio 2027. | Regole DPDP, Regola 8(3) |
| Registri dei sistemi ICT | Periodo di validità di 180 giorni, conservato in India. | Istruzioni per il CERT-In, aprile 2022 |
| Registri PF e fiscali | Come richiesto dal regime EPF e dalla legge sull'imposta sul reddito | Conferma con il tuo fornitore di servizi paghe |
| Fascicoli dei candidati respinti | Almeno 1 anno, poi cancella a meno che non venga dato il consenso | Regola 8(3) con Sezione 8(7) |
Il Centro ha notificato il Codice dei salari (regolamento centrale), 2026 l'8 maggio 2026 e la regola 51(4) stabilisce il periodo di cinque anni. La nostra guida a leggi sul lavoro in India spiega cos'altro è cambiato quando i quattro codici del lavoro sono entrati in vigore il 21 novembre 2025.
Quindi, l'uscita non comporta la cancellazione. Al momento della cessazione del rapporto di lavoro , si interrompe l'accesso e l'utilizzo attivo, e inizia a decorrere il periodo di conservazione dei dati.
Chi deve rispondere alle domande e ai reclami relativi ai dati dei dipendenti?
È necessario pubblicare un referente e risolvere i reclami entro 90 giorni. La regola 9 richiede di pubblicare i recapiti aziendali di una persona in grado di rispondere alle domande relative al trattamento dei dati, e la regola 14 stabilisce il termine massimo di 90 giorni.
La nota di ELP sulle norme definitive segnala che la portata del periodo di 90 giorni non è chiara, quindi è consigliabile rientrarvi ampiamente. La nomina di un responsabile della protezione dei dati (DPO) è obbligatoria solo per i fiduciari di dati significativi (Significant Data Fiduciarys) che il governo notifica.
È possibile trasferire i dati dei dipendenti indiani alla sede centrale all'estero?
Sì. La Sezione 16 funziona come una lista negativa, quindi il trasferimento transfrontaliero di dati è consentito a meno che il Governo non notifichi un Paese come soggetto a restrizioni. La Sezione 16 entrerà in vigore il 13 maggio 2027 e, al momento della stesura del presente documento, nessun Paese era stato notificato.
Le norme di settore continuano ad applicarsi in aggiunta all'elenco negativo. La sezione 16(2) preserva qualsiasi legge indiana che stabilisca un limite più elevato, pertanto i team bancari e dei pagamenti dovrebbero prima verificare le norme di localizzazione del proprio ente regolatore. La proposta di gennaio 2026 ha anche sollevato la questione dei limiti di trasferimento precedenti per i fiduciari di dati significativi. La maggior parte dei datori di lavoro non verrà designata, ma è bene tenerla d'occhio.
Cosa cambia se la sede centrale si trova nell'UE o nel Regno Unito?
L'attrito funziona nella direzione opposta. L'India non ha ricevuto alcuna decisione di adeguatezza dall'UE, come dimostra l'elenco di adeguatezza della Commissione europea . I dati che la tua entità UE invia in India necessitano di uno strumento di trasferimento conforme al GDPR, come le Clausole Contrattuali Standard.
Immaginate un genitore tedesco i cui manager redigono note di valutazione sul personale indiano in una suite HR ospitata nell'UE. Queste note vengono poi sincronizzate con il vostro EOR indiano. Il GDPR consente la libera uscita dei dati dall'India, ma il GDPR stabilisce se possono rientrarvi. Pertanto, il vostro contratto EOR potrebbe richiedere clausole contrattuali standard (SCC) oltre al programma dei ruoli DPDP. Il GDPR del Regno Unito funziona allo stesso modo, con gli strumenti di trasferimento specifici del Regno Unito.
Quali sanzioni può incorrere un datore di lavoro ai sensi del DPDP Act?
Fino a 250 crore di rupie per la mancata adozione di misure di sicurezza adeguate, con massimali inferiori per altre violazioni. Il Consiglio stabilisce l'importo effettivo dopo un'indagine.
| Violazione | Pena massima |
| Mancata adozione di misure di sicurezza ragionevoli, Sezione 8(5) | 250 crore |
| Mancata notifica di una violazione al Consiglio o alle persone interessate, Sezione 8(6) | 200 crore |
| Violazione degli obblighi relativi ai dati dei minori, Sezione 9 | 200 crore |
| Violazione dei doveri fiduciari relativi a dati significativi, Sezione 10 | 150 crore |
| Qualsiasi altra violazione della legge o dei regolamenti | 50 crore |
| Violazione dei doveri del titolare del trattamento dei dati, Sezione 15 | ₹ 10,000 |
Al cambio di 88 rupie per dollaro, il totale si aggira intorno ai 28 milioni di dollari. La Sezione 33 richiede al Consiglio di valutare la natura, la gravità e la durata della violazione, il tipo di dati, eventuali recidive e le misure di mitigazione adottate.
La regola 19 concede al Consiglio sei mesi per concludere un'indagine, prorogabili di tre mesi alla volta, come indicato nell'avviso ai clienti di Cyril Amarchand Mangaldas . I ricorsi vengono presentati al Tribunale per la risoluzione delle controversie in materia di telecomunicazioni e per gli appelli.
Come si configurerebbe una sanzione in un caso reale di gestione delle risorse umane?
Prendi l'e-mail relativa alla busta paga dalla sezione sulla violazione. Se il registro era non crittografato e accessibile liberamente, si applica la riga della Sezione 8(5), fino a ₹250 crore. Se poi sei rimasto in silenzio, la Sezione 8(6) aggiunge un limite massimo separato fino a ₹200 crore.
La prima vulnerabilità dipende dai vostri sistemi. La seconda dipende solo dal fatto che il vostro team segua o meno un manuale operativo. Pertanto, un manuale operativo collaudato per la gestione delle violazioni è la misura di controllo più economica di questa lista.
Cosa dovrebbe includere la tua checklist di conformità DPDP per i dati HR in India?
Dieci attività, ordinate in modo che ciascuna renda la successiva più economica. Le date si basano sul presupposto che la proposta del MeitY possa ancora anticipare la scadenza, quindi le prime attività si concluderanno prima del 13 novembre 2026.
| # | Task | Proprietario | Finisci entro |
| 1 | Mappare tutti i sistemi che contengono i dati dei dipendenti e dei candidati in India. | Operazioni HR e IT | 31 ottobre 2026 |
| 2 | Etichettare ciascuna categoria di dati con la relativa base: 7(i), 7(d), 7(a) o consenso | Risorse umane e consulenza | Novembre 13 2026 |
| 3 | Raccogli il consenso scritto di SPDI per i dati bancari, sanitari e biometrici | Operazioni delle risorse umane | Prosegue fino al 13 maggio 2027 |
| 4 | Imposta la conservazione dei log ad almeno un anno per tutti gli strumenti relativi a risorse umane, buste paga e ATS. | IT | 31 dicembre 2026 |
| 5 | Sostituire la regola di eliminazione automatica dei candidati ogni sei mesi con una regola di archiviazione ogni 12 mesi. | Operazioni TA | 31 dicembre 2026 |
| 6 | Scrivi un manuale operativo per la violazione con i tre orologi DPDP e le sei ore di CERT-In. | Sicurezza IT | Gennaio 31 2027 |
| 7 | Firma un programma di ruolo e viola i termini con il tuo EOR e i fornitori | Aspetti legali e professionali | Febbraio 28 2027 |
| 8 | Pubblicare i dati di una persona di contatto e la procedura per la gestione dei reclami entro 90 giorni. | HR | 31 marzo 2027 |
| 9 | Pubblicare una nuova informativa sulla privacy dei dipendenti basata sulla Sezione 7(i) | HR | Aprile 30 2027 |
| 10 | Esegui una simulazione completa di violazione e una richiesta di cancellazione. | Risorse umane e IT | Prima del 13 maggio 2027 |
Invia quindi cinque domande per iscritto al tuo fornitore in India:
-
- Per quale trattamento dei dati ti consideri responsabile della protezione dei dati?
- Dove vengono archiviati i dati dei nostri dipendenti e quali subappaltatori li gestiscono?
- Dopo quante ore dalla scoperta della violazione ci informerete?
- Per quanto tempo conservate i documenti dopo la cessazione del rapporto di lavoro e in base a quale legge?
- Qual è il referente ufficiale per le domande relative ai dati?
Considerate una risposta vaga alla prima domanda come un campanello d'allarme, poiché l'assegnazione dei ruoli determina chi si assume ciascuna responsabilità dopo un incidente. Per un elenco più completo, sottoponete il vostro fornitore alla nostra checklist di conformità EOR.
In che modo Remunance vi aiuta a gestire i dati dei dipendenti in India ai sensi del DPDP Act?
In qualità di datore di lavoro ufficiale, Remunance diventa il datore di lavoro legale del vostro team in India. Pertanto, la gestione delle buste paga, gli adempimenti di legge e i documenti relativi al rapporto di lavoro sono di nostra competenza, così come i relativi obblighi fiduciari.
-
- onboarding: Raccogliamo ciò di cui hanno bisogno i nostri dipendenti indiani per la gestione delle buste paga e delle dichiarazioni, come processo di inserimento dei dipendenti spettacoli.
- Gestione paghe e pratiche burocratiche: Gestiamo noi le buste paga, il PF, l'ESI e il TDS in qualità di datore di lavoro legale, quindi non devi preoccuparti di nulla. come pagare i dipendenti in India te stesso.
- Dati relativi alle prestazioni: Noi amministriamo il benefici per i dipendenti in India che il tuo team riceve, compresi i flussi di dati dell'assicuratore.
- Dispositivi: Supporto all'infrastruttura IT per i team EOR copre i laptop e l'accesso utilizzato dal tuo team in India.
- Uscite: Ci occupiamo delle liquidazioni finali e conserviamo la documentazione per i periodi previsti dalle normative sul lavoro.
Prima di iniziare, confrontate i fornitori. Il nostro elenco dei migliori fornitori di servizi EOR in India illustra le loro specifiche esigenze.
Datore di lavoro di riferimento per la remunerazione
Semplifica la conformità dei dati dei dipendenti con Remunance.
Gestisci le buste paga, gli adempimenti normativi, i benefit per i dipendenti e i registri del lavoro in India con Remunance come partner EOR. Prepara le tue operazioni HR per la conformità al DPDP con responsabilità chiare e un supporto locale affidabile.
Contatta il nostro team in India Domande frequenti (FAQ)
La legge DPDP si applica ai dati dei dipendenti?
Sì. Ogni documento digitale o digitalizzato relativo a un dipendente identificabile rientra nell'ambito di applicazione della legge. I documenti cartacei che non vengono mai digitalizzati ne sono esclusi, ma sono pochi i fascicoli delle risorse umane che rimangono esclusivamente cartacei.
Quando entra in vigore la legge DPDP per i datori di lavoro?
Il 13 maggio 2027 sono entrati in vigore gli obblighi e le sanzioni sostanziali. Ovvero 18 mesi dopo la notifica del regolamento, avvenuta il 13 novembre 2025, e una proposta di gennaio 2026 per ridurre il termine a 12 mesi non era stata notificata entro settembre 2026.
Esiste una legge DPDP del 2025?
No. La legge è il Digital Personal Data Protection Act del 2023. Lo strumento del 2025 è il DPDP Rules del 2025, che rende la legge operativa nella pratica.
Ai sensi del DPDP Act, i datori di lavoro necessitano del consenso dei dipendenti?
Non per finalità lavorative. La Sezione 7(i) riguarda la retribuzione, i benefit, la gestione delle prestazioni e la protezione dalle perdite. Il consenso è necessario solo quando si utilizzano i dati dei dipendenti al di fuori del rapporto di lavoro, ad esempio per finalità di marketing.
Un dipendente può chiederti di cancellare i suoi dati?
Possono richiederlo, ma la legislazione sul lavoro spesso impone di conservarlo. I registri ai sensi del Codice dei salari (Centrale) del 2026 devono essere conservati per cinque anni dall'ultima annotazione. Spiegate la base giuridica, eliminate ciò che non è richiesto dalla legge e rispondete entro 90 giorni.
Avete bisogno di un responsabile della protezione dei dati?
Solo se il Governo ti nomina come Responsabile del trattamento di dati significativi, e la maggior parte dei datori di lavoro non lo sarà. È comunque necessario indicare una persona di contatto pubblicata ai sensi della Regola 9, in grado di rispondere a domande sul trattamento dei tuoi dati.
La legge DPDP si applica anche ai candidati che non aderiscono mai al partito?
Sì. I dati dei candidati sono dati personali e la Sezione 7(i) potrebbe non coprirli poiché non esiste ancora un rapporto di lavoro. Fai riferimento alla Sezione 7(a) per il ruolo per cui si sono candidati, ottieni il consenso per i database di talenti e archivia i file per almeno un anno.
La responsabilità della conformità al DPDP ricade sul mio EOR o su di me?
Entrambi, per dati diversi. Il vostro EOR è il fiduciario per le buste paga e i registri statutari che controlla in quanto datore di lavoro legale. Voi rimanete il fiduciario per i dati di lavoro e i sistemi che controllate, e la Sezione 8(1) vi impedisce di esternalizzare tale attività.
Post correlati

Lista di controllo per la conformità EOR: cosa devi sapere prima di assumere

Come scegliere il miglior datore di lavoro?

Leggi sul lavoro in India: una guida essenziale per i datori di lavoro
Come assumere dipendenti internazionali senza un'entità
Come Remunance gestisce efficacemente l'inserimento dei dipendenti